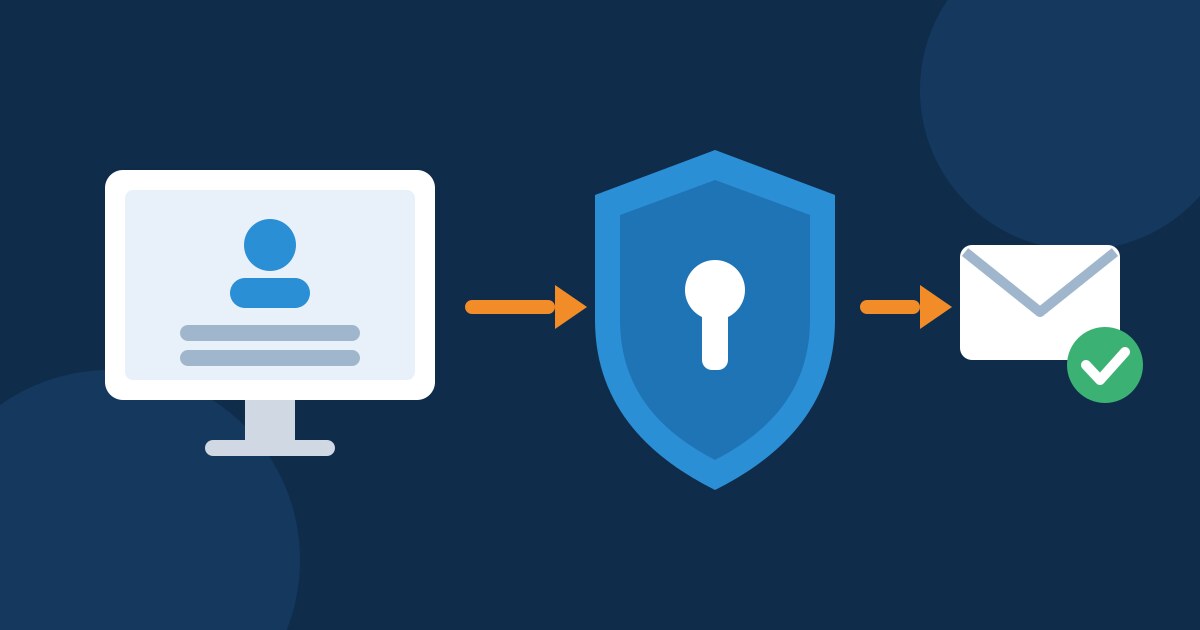
Connexion mieux protégée
De faux e-mails se faisant passer pour des rappels de paiement de FireStorm circulent actuellement. Quiconque clique sur le lien arrive sur une page copiée qui tente de voler les données de connexion. Pour qu’un mot de passe volé ne suffise plus à lui seul, nous avons renforcé dès maintenant la connexion à l’espace client.
Si quelqu’un sans authentification à deux facteurs se connecte depuis une adresse IP qui n’est pas encore autorisée pour le compte, nous bloquons la connexion. Le titulaire du compte reçoit un e-mail et décide en un clic si la connexion est légitime. Pour vous, cela représente tout au plus une courte étape supplémentaire, pour les fraudeurs une porte fermée.
 L’e-mail vous montre d’un coup d’œil quand et d’où provenait la connexion.
 L’e-mail vous montre d’un coup d’œil quand et d’où provenait la connexion.
Comment fonctionne la nouvelle protection
Lors d’une connexion depuis une adresse IP inconnue, nous vous envoyons un lien d’autorisation.
Après le clic, l’adresse IP est autorisée pour votre identifiant pendant 5 jours.
Avec l’authentification à deux facteurs, ce contrôle n’est plus nécessaire.
Ce que contient l’e-mail
L’e-mail indique l’heure, le pays, le fournisseur, l’adresse IP et le navigateur de la connexion. Si les indications correspondent, cliquez sur le lien, puis connectez-vous à nouveau. Le lien est valable 30 minutes, l’autorisation s’applique ensuite pendant 5 jours à exactement cette adresse IP et exactement votre identifiant. Les autres utilisateurs ayant accès à votre compte autorisent eux-mêmes leur adresse IP.
Avertissement en cas de connexion suspecte
Si vous ouvrez le lien via une autre connexion Internet que celle de la connexion au compte, nous affichons un avertissement bien visible. C’est typique de l’hameçonnage : les fraudeurs se connectent avec votre mot de passe pendant que vous recevez l’e-mail chez vous. Si ce n’était pas vous, choisissez «Ce n’était pas moi» et modifiez immédiatement votre mot de passe. Si vous vous êtes connecté vous-même en déplacement, autorisez avec «Autoriser quand même».
Si le clic provient d’une autre connexion que la connexion au compte, nous vous avertissons.
 Si le clic provient d’une autre connexion que la connexion au compte, nous vous avertissons.
Le plus pratique : l’authentification à deux facteurs
Si vous ne souhaitez pas recevoir d’e-mails d’autorisation, activez l’authentification à deux facteurs. Lors de la connexion, vous saisissez alors en plus un code provenant d’une application sur votre smartphone, et votre compte reste protégé même si quelqu’un connaît votre mot de passe. La configuration ne prend que quelques minutes et notre guide Configuration de l’authentification à deux facteurs vous accompagne à chaque étape.
Reconnaître les faux e-mails
- Vérifier la barre d’adresse : ne saisissez votre mot de passe que si la barre d’adresse de votre navigateur affiche admin.firestorm.ch.
- Consulter les factures dans l’espace client : vous voyez à tout moment si une facture est réellement ouverte sur https://admin.firestorm.ch.
- Pas de précipitation : les menaces de blocage immédiat sont un signe typique de tentative de fraude. En cas de doute, ouvrez simplement un ticket.