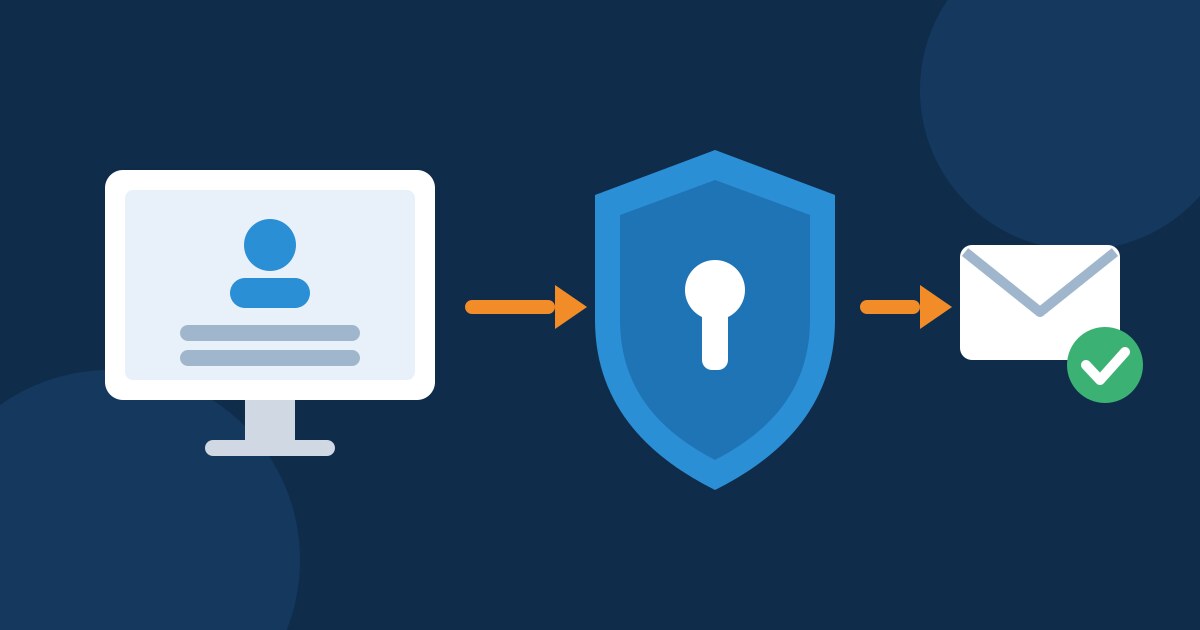
Accesso più sicuro
Attualmente circolano false e-mail che si spacciano per solleciti di pagamento di FireStorm. Chi clicca sul link finisce su una pagina copiata che cerca di rubare i dati di accesso. Affinché una password rubata da sola non basti più, da subito abbiamo protetto ulteriormente l’accesso all’area clienti.
Se qualcuno senza autenticazione a due fattori accede da un indirizzo IP non ancora autorizzato per l’account, blocchiamo l’accesso. Il titolare dell’account riceve un’e-mail e decide con un clic se l’accesso è legittimo. Per lei significa al massimo un breve passaggio in più, per i truffatori una porta chiusa.
 L’e-mail le mostra a colpo d’occhio quando e da dove è avvenuto l’accesso.
 L’e-mail le mostra a colpo d’occhio quando e da dove è avvenuto l’accesso.
Come funziona la nuova protezione
In caso di accesso da un indirizzo IP sconosciuto le inviamo un link di autorizzazione.
Dopo il clic l’indirizzo IP è autorizzato per il suo login per 5 giorni.
Con l’autenticazione a due fattori attiva, questo controllo non è più necessario.
Cosa contiene l’e-mail
L’e-mail indica ora, paese, provider, indirizzo IP e browser dell’accesso. Se i dati corrispondono, clicchi sul link e poi effettui di nuovo l’accesso. Il link è valido 30 minuti, l’autorizzazione vale poi 5 giorni per esattamente questo indirizzo IP e esattamente il suo login. Gli altri utenti con accesso al suo account autorizzano da soli il proprio indirizzo IP.
Avviso in caso di accessi sospetti
Se apre il link tramite una connessione Internet diversa da quella dell’accesso, le mostriamo un avviso ben visibile. È tipico del phishing: i truffatori accedono con la sua password mentre lei riceve l’e-mail a casa. Se non è stato lei, scelga «Non sono stato io» e modifichi subito la password. Se ha effettuato lei l’accesso mentre era in viaggio, autorizzi con «Autorizza comunque».
Se il clic proviene da una connessione diversa da quella dell’accesso, la avvisiamo.
 Se il clic proviene da una connessione diversa da quella dell’accesso, la avvisiamo.
La soluzione più comoda: l’autenticazione a due fattori
Se preferisce non ricevere e-mail di autorizzazione, attivi l’autenticazione a due fattori. Al momento dell’accesso inserirà anche un codice da un’app sul suo smartphone, e il suo account resta protetto anche se qualcuno conosce la sua password. La configurazione richiede solo pochi minuti e la nostra guida Impostazione dell’autenticazione a due fattori la accompagna passo dopo passo.
Come riconoscere le e-mail false
- Controllare la barra degli indirizzi: inserisca la password solo se nella barra degli indirizzi del browser compare admin.firestorm.ch.
- Consultare le fatture nell’area clienti: può verificare in ogni momento se una fattura è davvero aperta su https://admin.firestorm.ch.
- Nessuna fretta: le minacce di un blocco immediato sono un segnale tipico dei tentativi di truffa. In caso di dubbio, apra semplicemente un ticket.