Faille Ruby2Shell dans Ruby corrigée
Le 18 novembre 2026, le projet Ruby a publié des mises à jour de sécurité : Ruby 3.3.14, 3.4.13 et 4.0.10. Elles corrigent une faille critique connue sous le nom de « Ruby2Shell » (CVE-2026-132825). Ruby est un langage de programmation pour applications web. Il est surtout connu grâce au framework Ruby on Rails.
La réponse courte pour nos clients d’hébergement : votre site est protégé, vous n’avez rien à faire. La très grande majorité des sites, par exemple tous ceux réalisés avec WordPress, n’utilisent pas Ruby. Pour les applications qui utilisent Ruby, nous avons mis à disposition des versions corrigées dans notre hébergement et basculé les applications. Si vous exploitez Ruby sur votre propre serveur, vous trouverez plus bas ce que vous devriez faire maintenant.
 Dans notre hébergement, Ruby n’est plus proposé que dans des versions corrigées.
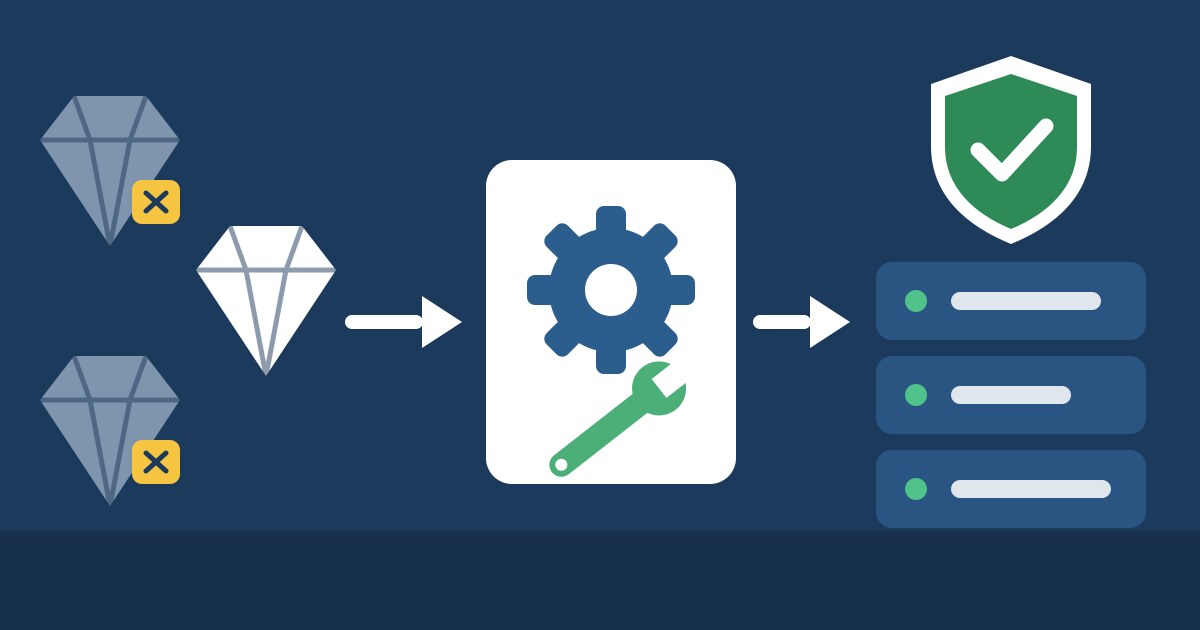 Dans notre hébergement, Ruby n’est plus proposé que dans des versions corrigées.
Ruby: Un langage de programmation pour applications web. Des boutiques en ligne, des systèmes de réservation ou des outils internes sont construits avec lui, souvent à l’aide de Ruby on Rails.
Interpréteur: Le programme qui exécute le code Ruby d’une application. C’est comme le moteur d’une voiture : l’application est la carrosserie, l’interpréteur la fait avancer. La faille se trouve dans le moteur, pas dans la carrosserie.
Faille de sécurité: Une erreur dans un programme qu’un attaquant peut exploiter. C’est comme une fenêtre qui s’ouvre de l’extérieur alors qu’elle devrait être verrouillée.
Mise à jour: Une nouvelle version du programme dans laquelle l’erreur est corrigée. La fenêtre reçoit une nouvelle serrure.
CVE: Chaque faille de sécurité publiquement connue reçoit un numéro unique au niveau mondial. C’est comme un numéro de dossier : tous les éditeurs et hébergeurs savent ainsi exactement de quelle faille il s’agit.
La faille en un coup d’œil


Ce que nous avons fait
Versions corrigées mises à disposition : l’éditeur du panneau de gestion de l’hébergement ne fournissait pas encore de versions corrigées de Ruby. Nous avons donc compilé nous-mêmes Ruby 3.3.14, 3.4.13 et 4.0.10 à partir du code source, nous les avons testés et installés le 20 novembre 2026 sur tous les serveurs d’hébergement Linux.
Applications basculées : les applications qui fonctionnaient avec une version de Ruby concernée ont été basculées le jour même vers la version corrigée, puis vérifiées. Nous avons informé directement les clients concernés.
Anciennes versions retirées : nous avons supprimé ou bloqué les versions de Ruby concernées. Dans Plesk, seules des versions corrigées peuvent encore être sélectionnées.
Nouveau, automatique : chaque nuit, nos serveurs vérifient si une nouvelle version de Ruby est parue, la compilent et la mettent à disposition. Si une application fonctionne avec une version comportant une faille connue, elle est basculée vers la version corrigée de la même série. L’application est contrôlée avant et après. En cas d’erreur, le système revient de lui-même à l’état précédent.
Qu’est-ce que cela signifie pour vous ?
En tant que client d’hébergement, vous n’avez rien à faire. Votre site continue de fonctionner comme avant.
Si vous développez vous-même avec Ruby, voici deux remarques. Premièrement : une mise à jour de Rails ou de certaines gems, par exemple avec bundle update, ne corrige pas cette faille. Seule la version de Ruby compte. Deuxièmement : mettez également à jour votre environnement de développement et inscrivez la nouvelle version dans votre projet, afin que votre code et le serveur concordent.
Qui doit agir ?


Votre propre serveur avec Ruby
Sur les serveurs root et les serveurs virtuels, vous gérez vous-même le système. Vérifiez d’abord quelle version est en service :
ruby -v
Ruby 3.3.14, 3.4.13 et 4.0.10 ou plus récent sont protégés. Si vous gérez Ruby avec rbenv, procédez ainsi, ici avec l’exemple de la série 3.4 :
git -C "$(rbenv root)"/plugins/ruby-build pull
rbenv install 3.4.13
rbenv local 3.4.13
bundle install
Redémarrez ensuite l’application, afin qu’elle fonctionne réellement avec la nouvelle version. La commande ruby -v, lancée dans le répertoire de l’application, vous permet de vérifier le résultat.
Si Ruby provient des paquets de votre système d’exploitation, installez ses mises à jour. Attention : plusieurs distributions ne proposaient pas encore de paquets corrigés à la parution de cet article. Consultez donc les avis de sécurité de votre distribution.
Important : il n’existe aucun correctif pour Ruby 3.2 et les versions antérieures. Si votre application fonctionne encore avec une telle version, le passage à Ruby 3.3 ou plus récent est la seule voie sûre. Les détails figurent dans l’annonce du projet Ruby (en anglais).
Logiciel prêt à l’emploi avec Ruby
Des programmes tels que GitLab, Mastodon, Discourse ou OpenProject embarquent leur propre Ruby. Seule la mise à jour de l’éditeur concerné y remédie. Consultez ses notes de version et installez la version corrigée.
Si vous préférez nous confier cette tâche, ouvrez un ticket pour votre serveur dans l’espace client sous https://admin.firestorm.ch et choisissez la tuile « Upgrade ». Cette prestation est payante, vous en voyez le coût directement lors de la création du ticket.
Nous restons vigilants
Nous vérifions en permanence et automatiquement les nouveaux avis de sécurité concernant les serveurs web, les langages de programmation et les systèmes d’exploitation. Si une faille susceptible de toucher votre site est connue, nous agissons immédiatement. Vous pouvez ainsi vous concentrer sur vos affaires plutôt que sur les bulletins de sécurité.